

 English
 中文
 العربية
ggRock Violación de Secure Boot al arrancar con BIOS UEFI
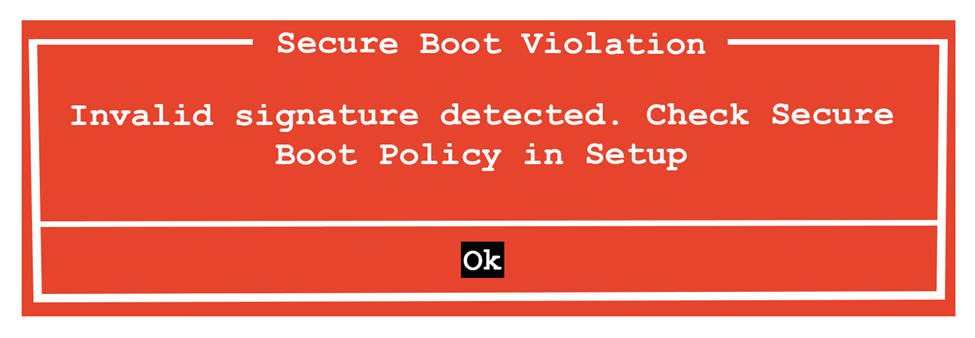
Violación de Secure Boot Firma inválida detectada. Revisa la Política de Secure Boot en Configuración Restablecer/Borrar Claves Criptográficas Deshabilitar Secure Boot
Violación de Secure Boot en ggRock Machine al iniciar con BIOS UEFI
Problema
El siguiente error aparece al iniciar:
Error de Violación de Secure Boot
Firma inválida detectada. Revisa la Política de Secure Boot en Configuración
Al iniciar un sistema operativo, los sistemas modernos basados en UEFI requieren una firma digital para asegurar que el sistema operativo que se está iniciando es de confianza.
Solución 1
El ejemplo es de Alienware.
- Accede a la configuración del BIOS del sistema (Presiona F2, F10, DEL, etc. dependiendo del fabricante).
- Accede al menú Seguridad.
- Cambia la configuración Secure Boot a "Deshabilitado".
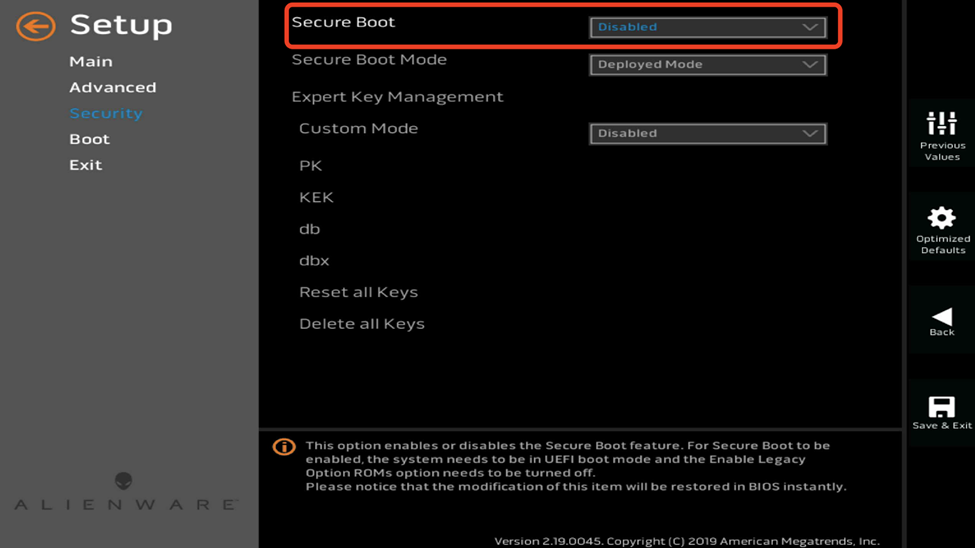
- Intenta iniciar de nuevo.
Solución 2
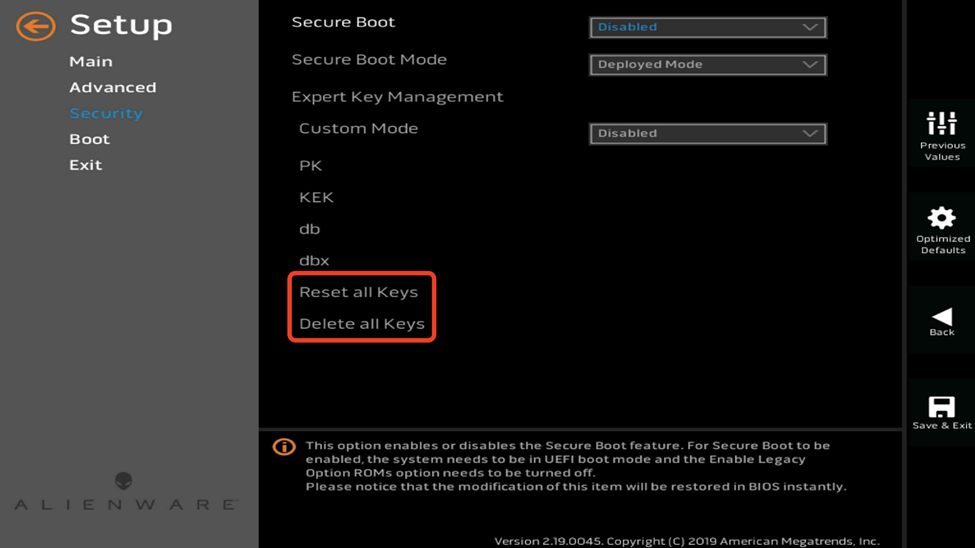
El ejemplo es de Alienware.
-
Accede a la configuración del BIOS del sistema (Presiona F2, F10, DEL, etc. dependiendo del fabricante).
-
Accede al menú Seguridad.
-
Restablece o Borra las claves criptográficas.
-
Intenta iniciar de nuevo.
Información Adicional
La imagen del sistema que has creado puede que sea incompatible con tu configuración del BIOS - en otras palabras, si creas una imagen del sistema en modo de arranque heredado, funcionará tanto en modo heredado como en UEFI, pero si la creas en modo UEFI, solo funcionará en arranque modo UEFI.
¿Te ha sido útil este artículo?
Más en Errores de arranque y PXE
- Diskless PCs Fail to PXE Boot After a Meraki/Cisco Switch Firmware Upgrade (STP Edge-Port / PortFast Fix)
- Falla el arranque PXE con PXE-E21 (Host remoto cancelado)
- ggRock Arranque de Máquina atascado en "No se pudo arrancar la imagen: Error 0x3d222083"
- ggRock Client Machine atascada en el arranque: "No se recibieron ofertas de DHCP o proxyDHCP."
- ggRock Client Machine atascada en icono de carga de Windows (puntos giratorios)